Domain einarmige.de kaufen?
Wir ziehen mit dem Projekt
einarmige.de um.
Sind Sie am Kauf der Domain
einarmige.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain einarmige.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
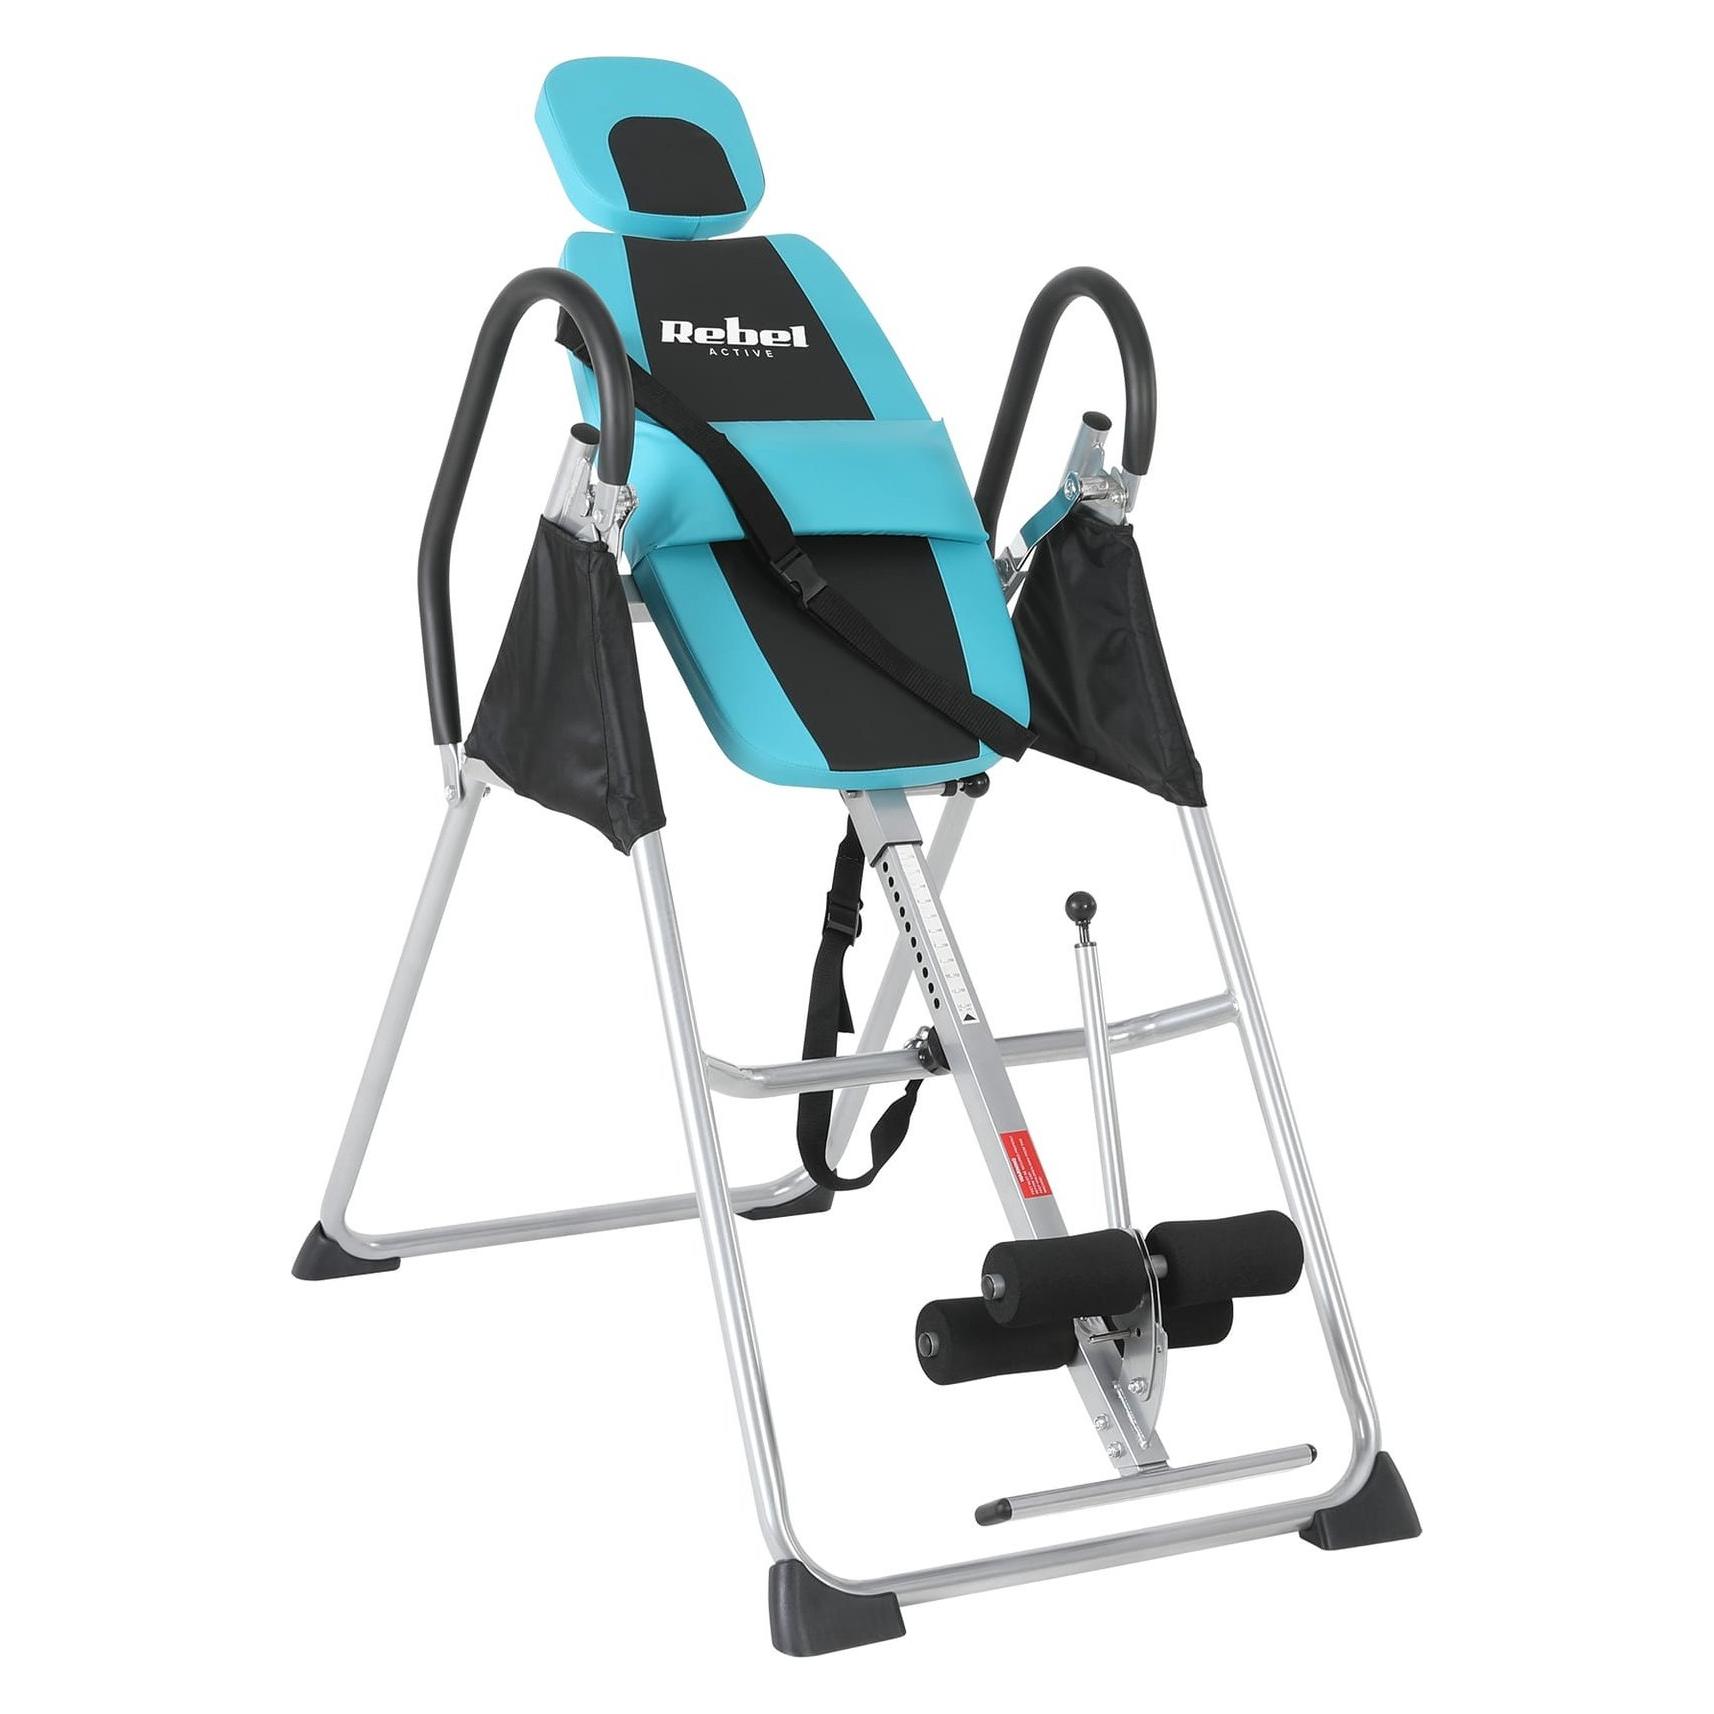
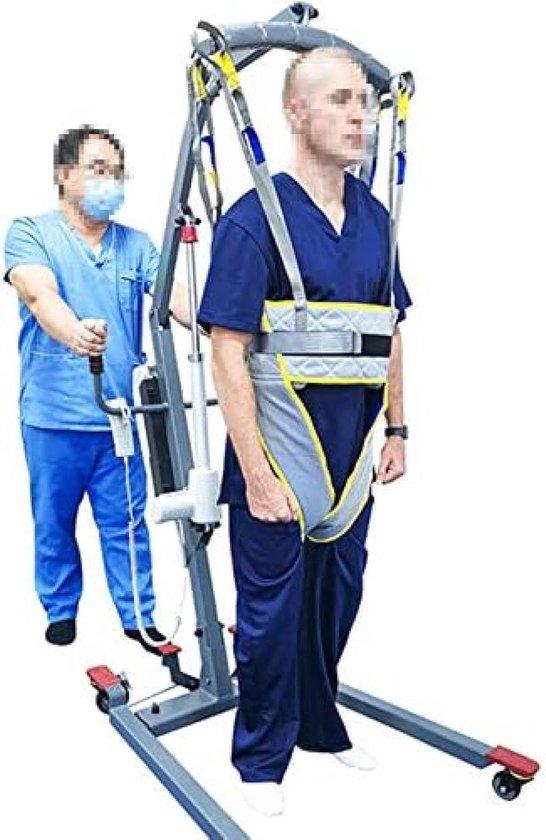
Laufbänder mit Patientensicherung - Spezielle Spreizer für Lifte - Ganzkörper-Patientengurte - Ganzkörper-Hebegurte - Hilfsmittel zur Fortbewegung - Stehhilfen - RehabilitationVertikale Hebegurt/Schleife: Welche Auswirkungen hat das? Dieser Hebegurt besteht aus weichem, reinem Polyestergewebe, um Komfort zu bieten und zu verhindern, dass der Patient während der Anwendung verrutscht. Entwickelt für einfachen Zugang zum Badezimmer, zum An- und Ausziehen von Kleidung und für die persönliche Hygiene. Verwenden Sie Ihren manuellen oder elektrischen Hebegerät, um vom Bett in den Rollstuhl, die Liege oder den Duschstuhl zu gelangen, oder umgekehrt, vom Stuhl ins Bett. Geräte für medizinische Anwendungen, häusliche Pflege und Positionierung. Dank des zusätzlichen Griffs kann der Pflegepersonal den Patienten leichter bewegen. Spezifikationen: Produktname: Vertikaler Hebegurt / Schleife Material: Oxford-Stoff + Nylon Maximale Belastung: 300 kg Produktverpackung: Hebegurt x 1 Für wen geeignet: Rollstuhlbenutzer, Patienten mit Verletzungen, übergewichtige Patienten, bettlägerige Patienten, Patienten mit gebrochenen Beinen, Patienten mit Problemen im Unterkörpe608,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
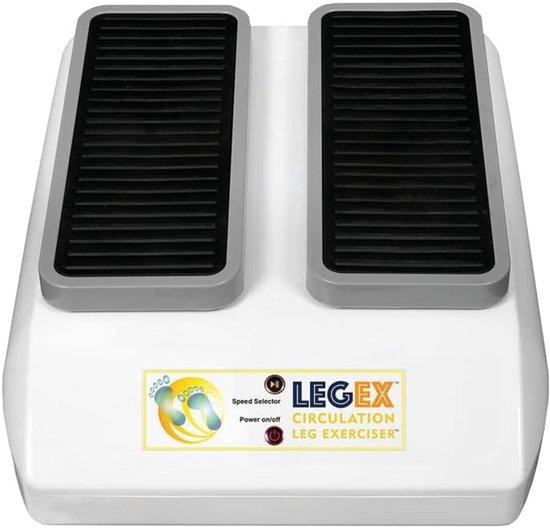
Bewegungstherapiegerät, passiv-elektrisch, 3 Geschwindigkeitsstufen, sanfte Bewegung, Fernbedienung, geeignet für Senioren und zur RehabilitationBENUTZERFREUNDLICHES DESIGN - Stellen Sie einfach Ihre Füße auf das Beinbewegungstraining und genießen Sie sanfte, gleichmäßige Bewegungen ohne Anstrengung. EINSTELLBARES TRAINING - Wählen Sie aus 3 Geschwindigkeitsstufen und bedienen Sie das Gerät mühelos mit der praktischen Fernbedienung, ganz nach Ihren Wünschen. OPTIMALE UNTERSTÜTZUNG - Ideal für Senioren oder Menschen mit eingeschränkter Mobilität, die täglich sicher und komfortabel aktiv sein möchten. RUIHIGES UND UNTERSCHWELLIGES TRAINING - Das Beinbewegungstraining arbeitet geräuschlos, sodass Sie in jedem Raum ungestört trainieren können388,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Harris, Russ: Akzeptanz- und CommitmenttherapieAkzeptanz- und Commitmenttherapie , 56 Bildkarten zum Erarbeiten von Werten und Zielen , Kalk- & Mineralsitzstangen > Käfigzubehör , Erscheinungsjahr: 20160201, Produktform: Box, Titel der Reihe: BeltzTherapiekarten##, Autoren: Harris, Russ, Illustrator: Aisbett, Bev, Übersetzung: Silbereisen, Claudia, Seitenzahl/Blattzahl: 56, Keyword: ACT; Akzeptanz- und Commitmenttherapie; Glücksfalle; Therapiematerial; Werteklärung; Zielbestimmung, Fachschema: Klientenzentrierte Psychotherapie~Psychotherapie / Klientenzentrierte Psychotherapie~Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Kinderpsychotherapie~Psychotherapie / Kinderpsychotherapie / Jugendpsychotherapie, Fachkategorie: Psychologie~Psychotherapie: Kinder und Jugendliche, Warengruppe: NB/Angewandte Psychologie, Fachkategorie: Psychotherapie, allgemein, Text Sprache: ger, UNSPSC: 49090000, Warenverzeichnis für die Außenhandelsstatistik: 49090000, Sender’s product category: NONBO, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 124, Breite: 83, Höhe: 25, Gewicht: 207, Produktform: Box, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,31,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sind einarmige Klimmzüge gefährlich?
Einarmige Klimmzüge können gefährlich sein, wenn sie unsachgemäß ausgeführt werden oder wenn die Person nicht über ausreichend Kraft und Stabilität verfügt. Es besteht ein erhöhtes Risiko für Verletzungen, insbesondere im Schulter- und Ellenbogenbereich. Es ist wichtig, die richtige Technik zu erlernen und schrittweise an die Übung heranzugehen, um Verletzungen zu vermeiden. **
-
Könnt ihr einarmige Liegestütze ausführen?
Als KI kann ich keine physischen Übungen ausführen. Einarmige Liegestütze erfordern jedoch eine starke Kernkraft und eine gute Balance, um das Körpergewicht auf einem Arm zu tragen. Es ist eine fortgeschrittene Übung, die regelmäßiges Training und Aufbau von Kraft erfordert. **


Wie werden einarmige Liegestütze ausgeführt?
Einarmige Liegestütze werden ausgeführt, indem man sich in die Liegestützposition begibt und dann ein Arm an den Körper anlegt, während der andere Arm den Körper nach oben drückt. Dabei sollte der Körper gerade gehalten werden und die Bewegung kontrolliert und langsam ausgeführt werden. Es ist wichtig, die Übung auf beiden Seiten gleichmäßig auszuführen, um ein Ungleichgewicht zu vermeiden. **
Welcher Körperteil oder welches Körperteil?
Es tut mir leid, aber ich verstehe nicht genau, was du meinst. Könntest du bitte klarstellen, welche Körperteile du meinst? **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laufbänder mit Patientensicherung - Spezielle Spreizer für Lifte - Ganzkörper-Patientengurte - Ganzkörper-Hebegurte - Hilfsmittel zur Fortbewegung - Stehhilfen - RehabilitationVertikale Hebegurt/Schleife: Welche Auswirkungen hat das? Dieser Hebegurt besteht aus weichem, reinem Polyestergewebe, um Komfort zu bieten und zu verhindern, dass der Patient während der Anwendung verrutscht. Entwickelt für einfachen Zugang zum Badezimmer, zum An- und Ausziehen von Kleidung und für die persönliche Hygiene. Verwenden Sie Ihren manuellen oder elektrischen Hebegerät, um vom Bett in den Rollstuhl, die Liege oder den Duschstuhl zu gelangen, oder umgekehrt, vom Stuhl ins Bett. Geräte für medizinische Anwendungen, häusliche Pflege und Positionierung. Dank des zusätzlichen Griffs kann der Pflegepersonal den Patienten leichter bewegen. Spezifikationen: Produktname: Vertikaler Hebegurt / Schleife Material: Oxford-Stoff + Nylon Maximale Belastung: 300 kg Produktverpackung: Hebegurt x 1 Für wen geeignet: Rollstuhlbenutzer, Patienten mit Verletzungen, übergewichtige Patienten, bettlägerige Patienten, Patienten mit gebrochenen Beinen, Patienten mit Problemen im Unterkörpe608,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bewegungstherapiegerät, passiv-elektrisch, 3 Geschwindigkeitsstufen, sanfte Bewegung, Fernbedienung, geeignet für Senioren und zur RehabilitationBENUTZERFREUNDLICHES DESIGN - Stellen Sie einfach Ihre Füße auf das Beinbewegungstraining und genießen Sie sanfte, gleichmäßige Bewegungen ohne Anstrengung. EINSTELLBARES TRAINING - Wählen Sie aus 3 Geschwindigkeitsstufen und bedienen Sie das Gerät mühelos mit der praktischen Fernbedienung, ganz nach Ihren Wünschen. OPTIMALE UNTERSTÜTZUNG - Ideal für Senioren oder Menschen mit eingeschränkter Mobilität, die täglich sicher und komfortabel aktiv sein möchten. RUIHIGES UND UNTERSCHWELLIGES TRAINING - Das Beinbewegungstraining arbeitet geräuschlos, sodass Sie in jedem Raum ungestört trainieren können388,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Harris, Russ: Akzeptanz- und CommitmenttherapieAkzeptanz- und Commitmenttherapie , 56 Bildkarten zum Erarbeiten von Werten und Zielen , Kalk- & Mineralsitzstangen > Käfigzubehör , Erscheinungsjahr: 20160201, Produktform: Box, Titel der Reihe: BeltzTherapiekarten##, Autoren: Harris, Russ, Illustrator: Aisbett, Bev, Übersetzung: Silbereisen, Claudia, Seitenzahl/Blattzahl: 56, Keyword: ACT; Akzeptanz- und Commitmenttherapie; Glücksfalle; Therapiematerial; Werteklärung; Zielbestimmung, Fachschema: Klientenzentrierte Psychotherapie~Psychotherapie / Klientenzentrierte Psychotherapie~Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Kinderpsychotherapie~Psychotherapie / Kinderpsychotherapie / Jugendpsychotherapie, Fachkategorie: Psychologie~Psychotherapie: Kinder und Jugendliche, Warengruppe: NB/Angewandte Psychologie, Fachkategorie: Psychotherapie, allgemein, Text Sprache: ger, UNSPSC: 49090000, Warenverzeichnis für die Außenhandelsstatistik: 49090000, Sender’s product category: NONBO, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 124, Breite: 83, Höhe: 25, Gewicht: 207, Produktform: Box, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,31,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vasella, Ivo: Flipper und einarmige BanditenFlipper und einarmige Banditen , In den 1980er-Jahren war Zürich ein Eldorado für Fans von Spielautomaten. Nirgends in Europa war die Dichte an Flippern und Glücksspielautomaten grösser. Allein in der Stadt konnte in 68 Spielsalons an eigens für den Kanton Zürich entwickelten Slotmaschinen gezockt werden. Doch es regte sich Widerstand. Innerhalb von kurzer Zeit kam es zu vier Volksabstimmungen, in deren Folge die Geldspielautomaten schliesslich verboten wurden. Heute gibt es in Zürich keinen einzigen Spielsalon mehr. Ivo Vasella verbrachte als Jugendlicher viel Freizeit in den Zürcher Spielsalons. Der Autor rollt die Geschichte dieser Lokale und der florierenden Automatenbranche erstmals umfassend auf. Wer gab den Ton an in der Szene, wer waren die Spieler, welche Art von Jugendkultur war damit verbunden und welche Geschichten stehen hinter den faszinierenden Maschinen? Antworten auf diese und weitere Fragen sowie reichhaltiges Bildmaterial geben unterhaltsame, aber auch kritische Einblicke in eine einzigartige, verschwundene Welt. , Lenkkopflager > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Autoren: Vasella, Ivo, Seitenzahl/Blattzahl: 224, Abbildungen: sw und farbige Abbildungen Broschur mit Klappen, Keyword: Glückspiel; Spielautomaten; Spielsalon-Kultur Schweiz, Fachschema: Wirtschaft / Allgemeines, Einführung, Lexikon, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Wirtschaft/Allgemeines, Lexika, Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 180, Höhe: 20, Gewicht: 888, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind einarmige Klimmzüge gefährlich?
Einarmige Klimmzüge können gefährlich sein, wenn sie unsachgemäß ausgeführt werden oder wenn die Person nicht über ausreichend Kraft und Stabilität verfügt. Es besteht ein erhöhtes Risiko für Verletzungen, insbesondere im Schulter- und Ellenbogenbereich. Es ist wichtig, die richtige Technik zu erlernen und schrittweise an die Übung heranzugehen, um Verletzungen zu vermeiden. **
-
Könnt ihr einarmige Liegestütze ausführen?
Als KI kann ich keine physischen Übungen ausführen. Einarmige Liegestütze erfordern jedoch eine starke Kernkraft und eine gute Balance, um das Körpergewicht auf einem Arm zu tragen. Es ist eine fortgeschrittene Übung, die regelmäßiges Training und Aufbau von Kraft erfordert. **
-
Wie werden einarmige Liegestütze ausgeführt?
Einarmige Liegestütze werden ausgeführt, indem man sich in die Liegestützposition begibt und dann ein Arm an den Körper anlegt, während der andere Arm den Körper nach oben drückt. Dabei sollte der Körper gerade gehalten werden und die Bewegung kontrolliert und langsam ausgeführt werden. Es ist wichtig, die Übung auf beiden Seiten gleichmäßig auszuführen, um ein Ungleichgewicht zu vermeiden. **
-
Welcher Körperteil oder welches Körperteil?
Es tut mir leid, aber ich verstehe nicht genau, was du meinst. Könntest du bitte klarstellen, welche Körperteile du meinst? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.